Komdigi Ingatkan Ancaman Data di Era Kuantum, Migrasi Kriptografi Pascakuantum Perlu Disiapkan
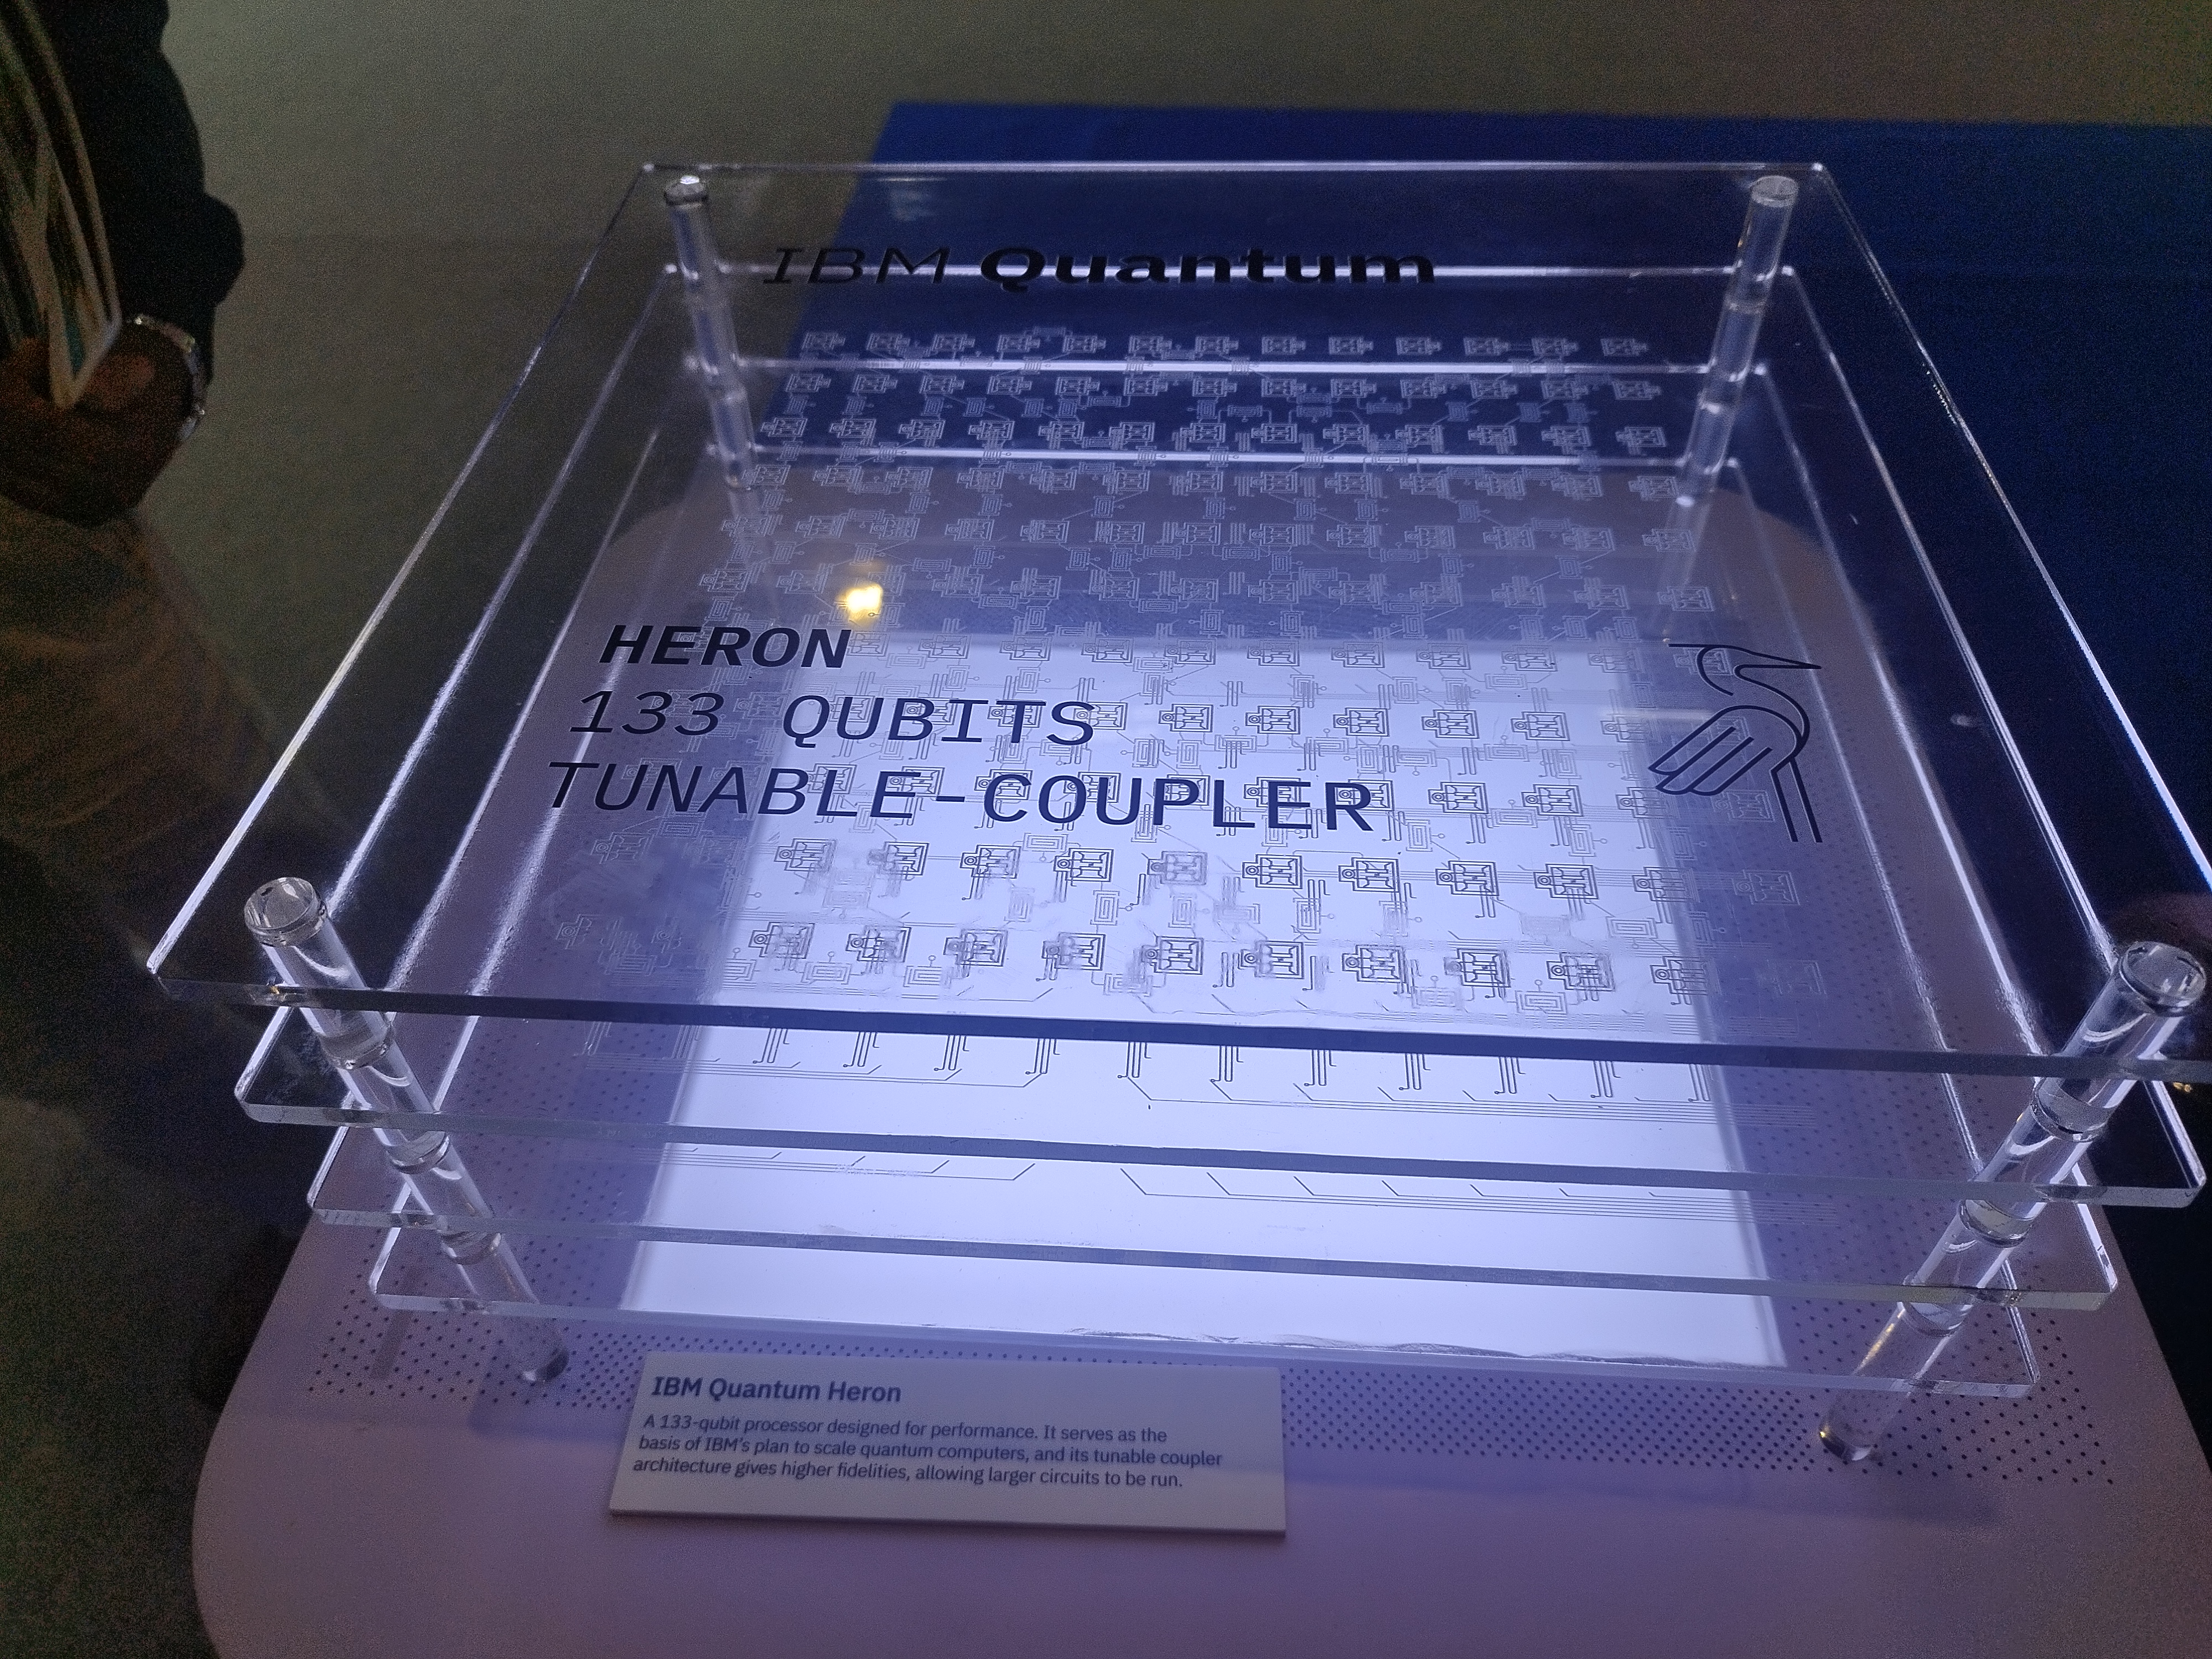
Kementerian Komunikasi dan Digital menyoroti skenario harvest now, decrypt later: data terenkripsi dicuri sekarang dan disimpan hingga teknologi kuantum mampu memecahkannya. Standar kriptografi pascakuantum sudah tersedia dan migrasi membutuhkan waktu panjang.
JAKARTA — Kementerian Komunikasi dan Digital mengingatkan bahwa ancaman siber terkait komputasi kuantum tidak baru dimulai ketika mesin kuantum yang sangat kuat tersedia. Data terenkripsi dapat dicuri dan disimpan sekarang, lalu dicoba dibuka pada masa depan ketika kemampuan komputasi berkembang.
Wakil Menteri Komunikasi dan Digital Nezar Patria menyebut pola itu harvest now, decrypt later dalam peluncuran ITSEC Cyber & AI Academy di Jakarta pada 10 Agustus 2026. Menurutnya, Indonesia perlu menyiapkan kriptografi pascakuantum agar data bernilai panjang tidak terus bergantung pada skema perlindungan yang kelak dapat menjadi rentan.
Standar pascakuantum sudah tersedia
National Institute of Standards and Technology Amerika Serikat merilis tiga standar final kriptografi pascakuantum pada Agustus 2024. NIST menyatakan standar tersebut siap diterapkan untuk melindungi informasi elektronik dan meminta organisasi mulai memigrasikan sistem ke kriptografi yang tahan terhadap ancaman kuantum.
Seruan itu tidak berarti seluruh enkripsi yang digunakan hari ini telah berhasil dipecahkan. Risiko yang dibahas bersifat antisipatif: sebagian data tetap sensitif selama bertahun-tahun, sehingga pencurian sekarang dapat menimbulkan dampak di kemudian hari apabila teknologi pemecahannya tersedia.
Migrasi dimulai dari inventaris sistem
Peralihan tidak dapat dilakukan dalam semalam. Organisasi perlu mengetahui aplikasi, perangkat, sertifikat, protokol, dan penyedia layanan mana yang masih memakai algoritma rentan. Setelah itu, pengelola dapat memprioritaskan data berumur panjang, menguji kompatibilitas, serta merencanakan pembaruan tanpa mengganggu layanan penting.
NIST juga menekankan pembaruan produk, layanan, dan protokol serta identifikasi lokasi penggunaan algoritma yang perlu diganti. Kemampuan mengganti komponen kriptografi secara terencana atau crypto agility menjadi penting karena standar, perangkat lunak, dan ancaman dapat terus berubah selama masa transisi.
Panduan bersama CISA, NSA, dan NIST juga meminta organisasi membangun quantum-readiness roadmap. Tahap awalnya mencakup inventarisasi penggunaan kriptografi kunci publik, penilaian data yang perlu dilindungi dalam jangka panjang, serta koordinasi dengan vendor mengenai dukungan algoritma pascakuantum. Pendekatan ini membantu mengurangi risiko migrasi tergesa-gesa ketika kebutuhan teknis semakin mendesak.
Data bernilai panjang menjadi prioritas
Prioritas wajar mencakup data strategis pemerintah, rahasia industri, identitas, rekam transaksi, dan informasi lain yang dampaknya tetap besar bila terbuka beberapa tahun kemudian. Masa simpan dan akibat kebocoran perlu dinilai, bukan hanya tingkat kerahasiaan pada hari data dibuat.
Persiapan kriptografi pascakuantum karena itu lebih tepat dipandang sebagai program modernisasi keamanan jangka panjang. Langkah awal yang terukur adalah inventaris, penilaian risiko, uji coba, dan jadwal migrasi; bukan klaim bahwa komputer kuantum saat ini sudah mampu membuka seluruh perlindungan digital.
Sumber primer penting
Dokumen, data, atau keterangan resmi yang menjadi dasar fakta utama artikel ini:
- Komdigi — Ungkap Ancaman Siber Era Kuantum, Wamen Nezar Patria: Data Dicuri Hari Ini Bisa Dibuka Nanti — diakses 9 September 2026
- NIST — Post-Quantum Cryptography — diakses 9 September 2026
- CISA, NSA, dan NIST — Quantum-Readiness: Migration to Post-Quantum Cryptography — diakses 23 September 2026
Sumber verifikasi redaksi
Tautan berikut digunakan redaksi untuk memeriksa fakta, dokumen, pernyataan, dan konteks dalam laporan ini. Referensi disediakan agar pembaca dapat menelusuri dasar informasi yang digunakan.
- Komdigi — Ungkap Ancaman Siber Era Kuantum, Wamen Nezar Patria: Data Dicuri Hari Ini Bisa Dibuka Nanti — diakses 9 September 2026
- NIST — Post-Quantum Cryptography — diakses 9 September 2026
- CISA, NSA, dan NIST — Quantum-Readiness: Migration to Post-Quantum Cryptography — diakses 23 September 2026